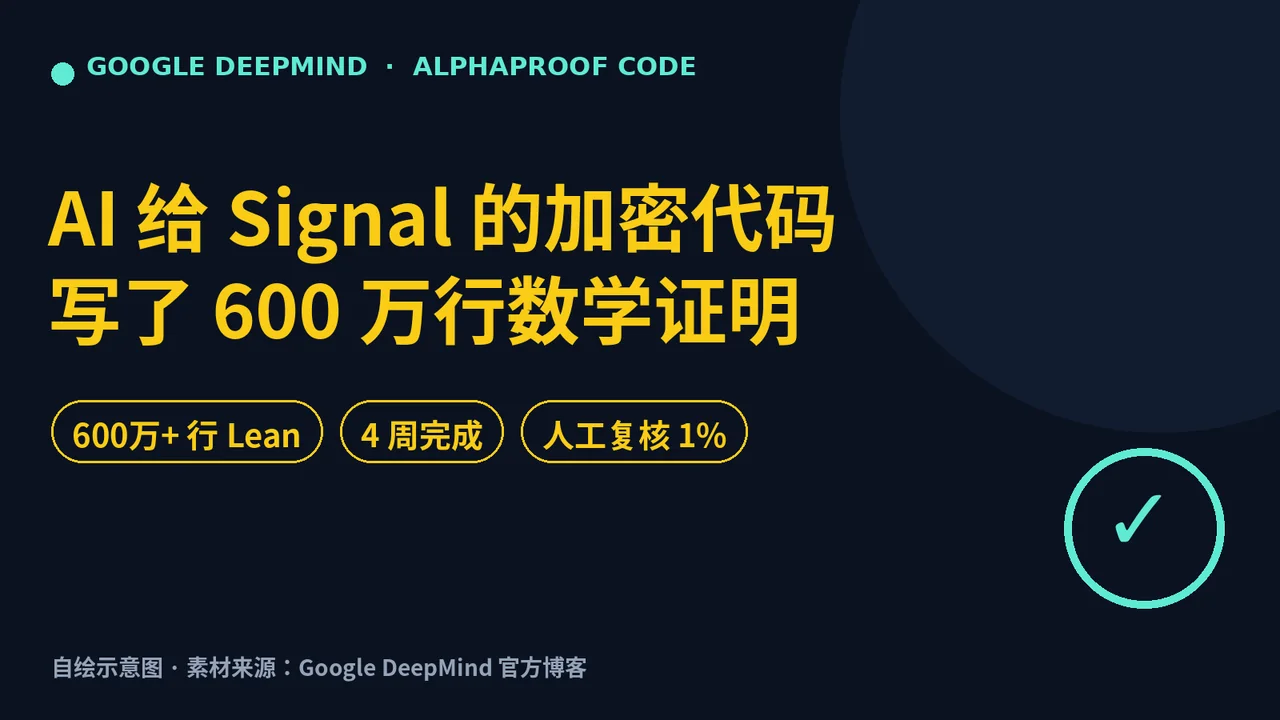
Google DeepMind 在 11 月 10 日公布了一个消息:它用一个叫 AlphaProof Code 的智能体框架,给 Signal 协议的核心加密代码做了一次形式化验证。简单说,就是让 AI 用数学方法证明这段代码确实做到了它宣称的安全性质——而且证明的对象不是协议的设计文档,是编译之后真正在设备上跑的那份代码。
这件事值得单独写一篇,因为形式化验证一直是安全领域最贵、最慢的手艺:过去验证一段生产代码,专家团队往往要花几年写证明,DeepMind 这次只用了四周。而且这是第一次有人——无论用不用 AI——把一个广泛部署的加密协议的实际实现,从头到尾形式化验证了一遍。
验证了什么:从协议设计一路证到机器指令
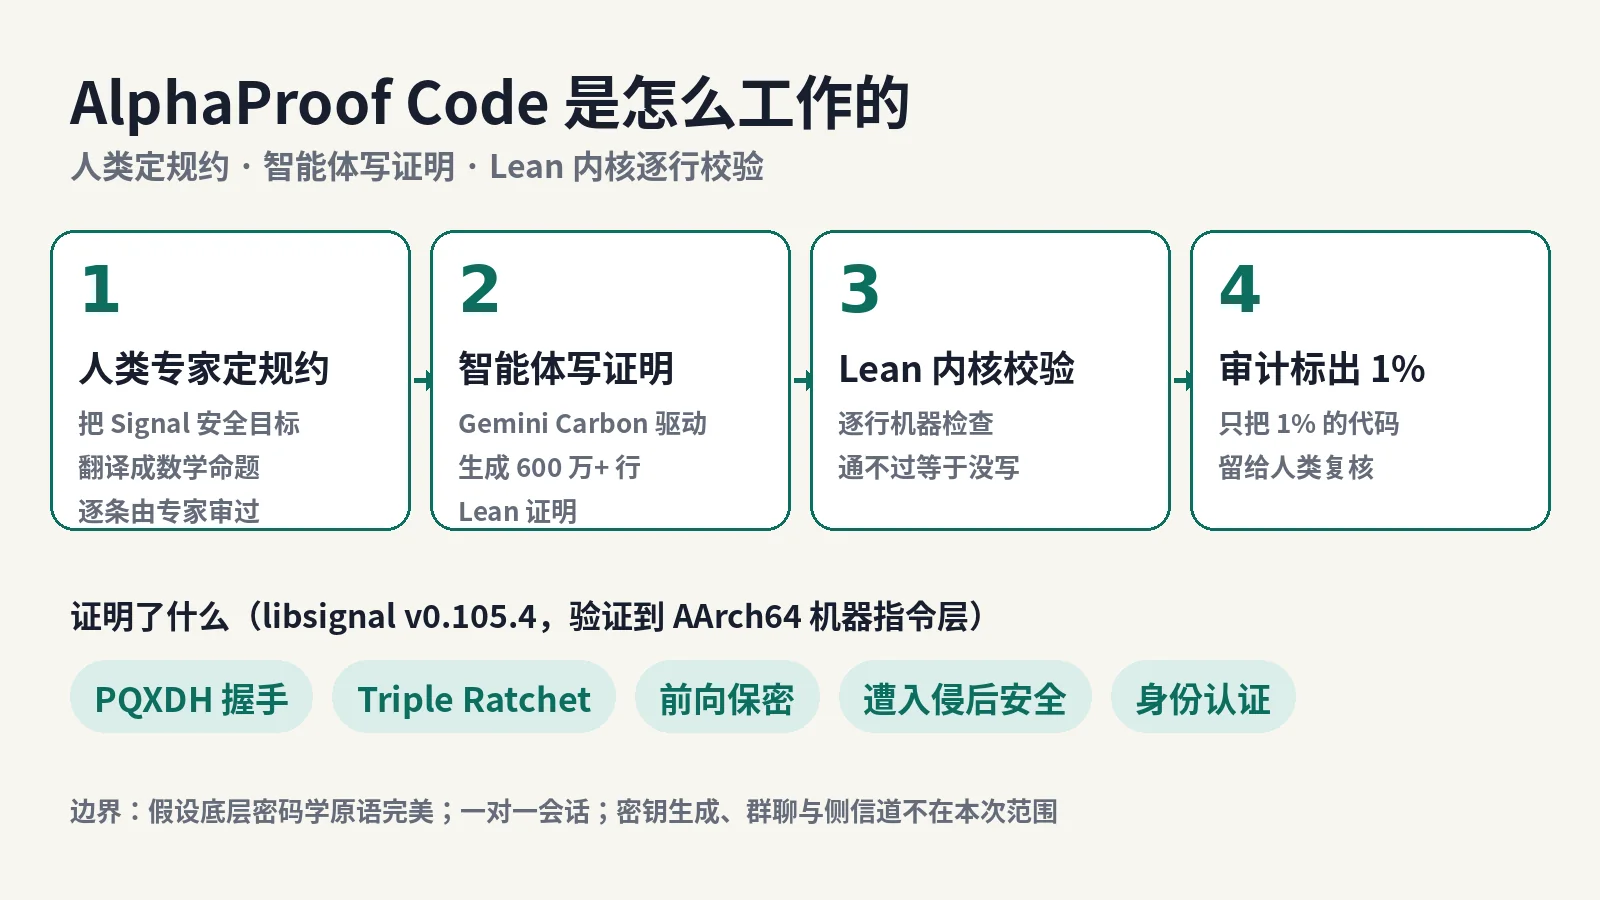
Signal 协议保护着数十亿人的私人对话,Signal 应用本身和 Google Messages 都在用它。这次验证的目标是 libsignal,也就是 Signal 协议的参考实现,版本是 v0.105.4,配合 spqr v1.6.0。研究团队没有改动这份代码,而是把它用标准 Rust 编译器编译成 AArch64 机器码,然后证明编译出来的代码满足一系列安全性质。
被证明的性质是协议工程师最关心的那几条:前向保密、遭入侵后安全、身份认证,以及一对一会话中发起方和接收方的保密性。覆盖的机制包括 Signal 的后量子 PQXDH 握手和 Triple Ratchet(三次棘轮)——前者是两台手机第一次商定密钥的方式,后者是在聊天过程中不断更换密钥的机制。
关键的一点是验证的深度。以往对加密协议的形式化分析大多停在设计层面:证明协议“在纸面上”是对的。DeepMind 的智能体往下多走了一大步,证明的是编译后的代码确实兑现了这些性质,精确到处理器执行的指令。现实世界里的漏洞经常就藏在设计和实现之间的缝隙里,补上这一层,证明的难度也随之大了很多。
为了确认这套系统不是“只会说好话”,研究团队还做了一个对照实验:把两个真实存在过、后来被修复的 bug 重新放回一份隔离的 Signal 代码里。两次 AlphaProof Code 都给出了机器可验证的证明,说明带 bug 的版本是不安全的。也就是说,它能分辨正确代码和错误代码,而不是对什么都点头。
AlphaProof Code 是怎么工作的
AlphaProof Code 不是一个模型,而是一个多模型智能体框架,分工方式很像一个研究团队:人类专家决定“要证明什么”,一群 AI 智能体负责“怎么证明”。
第一步,研究人员和多个模型一起,把 Signal 的安全目标翻译成形式化的数学规约,每一条都由人类专家审过。第二步,由 Gemini Carbon 驱动的智能体开始写证明,生成了超过 600 万行 Lean 代码。Lean 是一种既能写数学证明、又能逐行检查证明的语言——证明写完之后,由 Lean 的内核逐条验证,通不过就等于没写。这一步是整个方法成立的前提:AI 可以“胡说”,但胡说出来的证明过不了检查器。
第三步,智能体反过来当审计员,把需要人类再看一眼的地方标出来,最后只有大约 1% 的代码库需要人工复核,其余部分由 Lean 自动检查。DeepMind 的说法是,这让专家的精力集中在真正需要人类判断的地方。
整个过程花了四周。作为对比,形式化验证领域最著名的先例之一、seL4 微内核的验证,当年花了约 20 个人年。量级上的变化,就是这次新闻的核心。
需要补充一个背景:AlphaProof 这个名字不少人是在数学竞赛里听到的,DeepMind 之前用它在国际数学奥林匹克上拿过金牌级别的成绩。AlphaProof Code 把同一套“翻译成 Lean 再搜证明”的思路,从数学题搬到了真实软件上,目标从“解题”变成了“证明代码没错”。
数字背后:600 万行、4 周、1% 人工
这组数字很容易被当成噱头,先拆开看:
- 超过 600 万行 Lean:这是 DeepMind 官方博客的数字,技术论文口径约 650 万行。其中大头是针对二进制代码的证明,约 530 万行。真正需要人类信任的规约只有约 1.8 万行,AArch64 指令语义模型约 8000 行,机器码的 Lean 编码约 9.5 万行。证明和被证明的东西之间存在巨大倍数,恰恰是形式化验证的常态:把“这段代码是对的”说清楚,比写代码本身啰嗦得多。
- 4 周:从启动到完成证明的时间。历史上的同类工作以年计,这次压缩到以周计。
- 人工复核约 1%:不是 AI 全自动,而是“AI 干活、机器检查、人类只看最值得看的 1%”。这个比例是这套方法能不能规模化的关键——如果人类还得逐行审证明,那省下来的时间又还回去了。
DeepMind 同时开源了这次的形式化验证产物(artifact),放在 google-deepmind 的 GitHub 仓库 code-verification 里,社区可以直接拿去用、去复现。研究团队还附了一篇技术论文,里面对边界的交代比博客正文更坦白。
这个证明不能保证什么
写这类新闻最容易犯的错,是把“证明了”说成“绝对安全了”。按技术论文的口径,这个证明的边界要讲清楚:
第一,证明建立在“底层密码学原语是完美的”这一假设之上。它验证的是协议逻辑有没有正确使用这些密码学构件,而不是从零证明加密算法本身牢不可破。换句话说,它证明的是“用法没错”,不是“密码没错”。
第二,覆盖范围是一对一会话。群聊、多设备状态、侧信道不在这次验证的范围里;密钥生成也没有被验证。
第三,验证针对的是研究团队构建的那一份 libsignal 编译产物(AArch64 Linux 环境),不是你手机上装着的那个 Signal 应用。WIRED 的报道提到,这次分析没有在被检查的代码里发现新的漏洞。
为什么这对工程师重要
对每天写代码、做系统的工程师来说,这条新闻的意义不在 Signal 本身,而在于一个拐点的出现:形式化验证正在从“只有顶级团队才做得起的手工活”,变成“AI 智能体可以规模化生产的流程”。
过去形式化验证贵,贵在人:需要既懂密码学、又懂定理证明器的专家,花几年一行行写证明。AlphaProof Code 的分工把最贵的部分拆开了——人类定规约、AI 写证明、机器做检查。规约仍然是人类的责任,写错规约、证明了错误的东西,是这套方法最大的风险;但一旦规约是对的,证明的生产成本就被压下来了。
这条路如果走通,影响会超出安全领域。DeepMind 在博客里提到的下一步,是把同样的技术用到医疗设备固件、电网软件等关键基础设施上。配合同样在发展的自动防御智能体(比如 DeepMind 的 CodeMender),形式化验证可能变成软件交付流程里的一环:代码提交时附带一份机器可验证的证明,而不只是测试报告。
小杜点评
形式化验证这门手艺,过去最大的问题从来不是“有没有用”,而是“用不起”。一个 seL4 要 20 个人年,绝大多数团队连想都不敢想。DeepMind 这次的价值不在于证明了 Signal,而在于把成本结构改写了:人类只负责定义“什么是对的”,剩下的体力活交给智能体和检查器。
但要提醒一句:证明的含金量等于规约的含金量。规约写错了,600 万行证明证的也是错的东西。短期内最值得跟进的不是“AI 会不会取代验证工程师”,而是“规约工程”会不会变成一个新的工种——能把业务需求翻译成机器可检查的数学命题的人,可能会比会写证明的人更抢手。另外,开源的 artifact 值得下载下来跑一跑,看看 600 万行 Lean 证明能不能复现,这比读十篇解读都实在。
参考来源
- Google DeepMind 官方博客《Formal Verification of Signal's Protocol with Gemini》:https://deepmind.google/blog/introducing-alphaproof-code/
- AlphaProof Code 技术论文与开源验证产物(google-deepmind/code-verification,GitHub)
- OrcaRouter《AlphaProof Code: Signal Verified at the Machine Level》:https://www.orcarouter.ai/blog/alphaproof-code-signal-formal-verification
- ShiftDelete《AlphaProof Code Verifies Signal Encryption at Machine Level》:https://shiftdelete.net/en/alphaproof-code
- Astig《Google DeepMind's AI wrote 6.5 million lines of proof for Signal's encryption in four weeks》:https://astig.ph/google-deepmind-alphaproof-signal-encryption-verification-2026/