美国时间 11 月 10 日,安全公司 Claroc 发布了一份名叫《GhostShares 2》的报告,Ars Technica 同日跟进:Grok Build 上 3.5 万多个用户搭建的应用,任何人拿到链接就能直接打开,连登录都不用。泄露的不只是普通用户:Grok 背后的 SpaceXSI(合并后的 SpaceX 与 xAI)自家员工的 24 个内部应用也在其中,包括一份标着"机密"的新销售入职计划和一张覆盖 594 个客户的销售版图。
对算法工程师来说,这件事的意义不在于又一起"数据泄露",而在于它撕开了一个被大量团队默认接受的假设:分享链接上那串随机字符,根本不是访问控制。
数字:4.3 万个地址,94.7% 一点就开
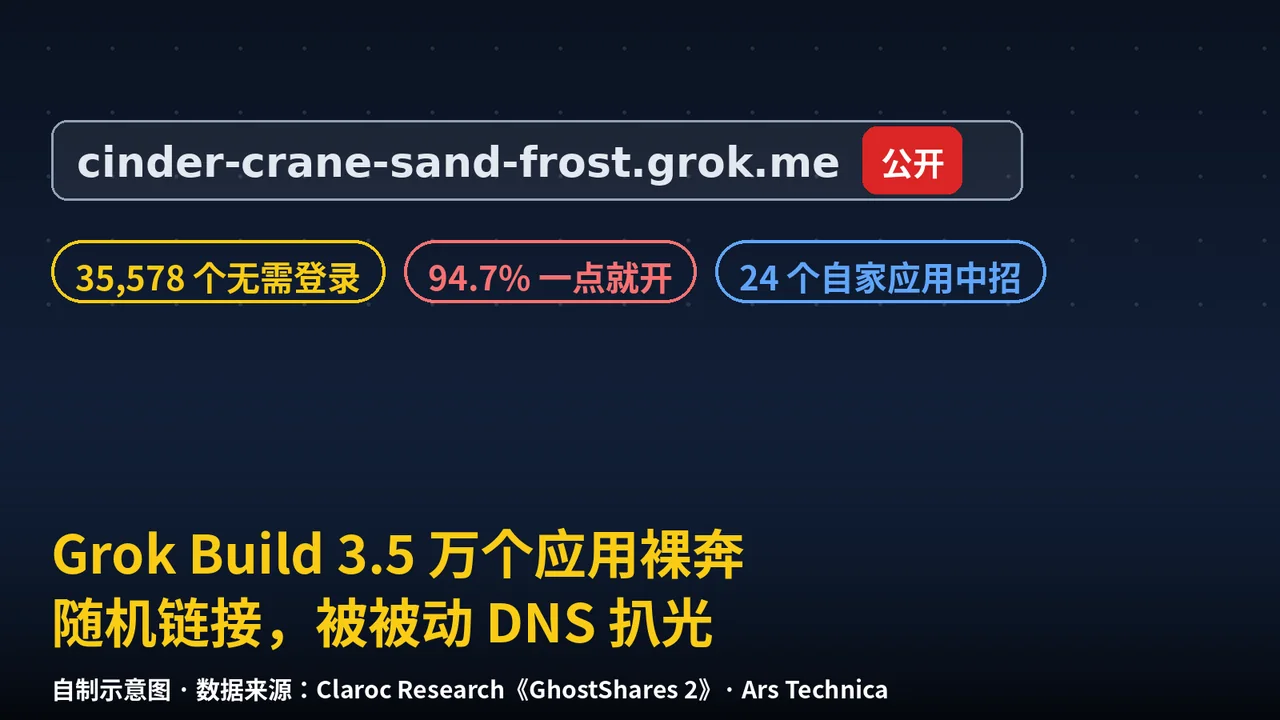
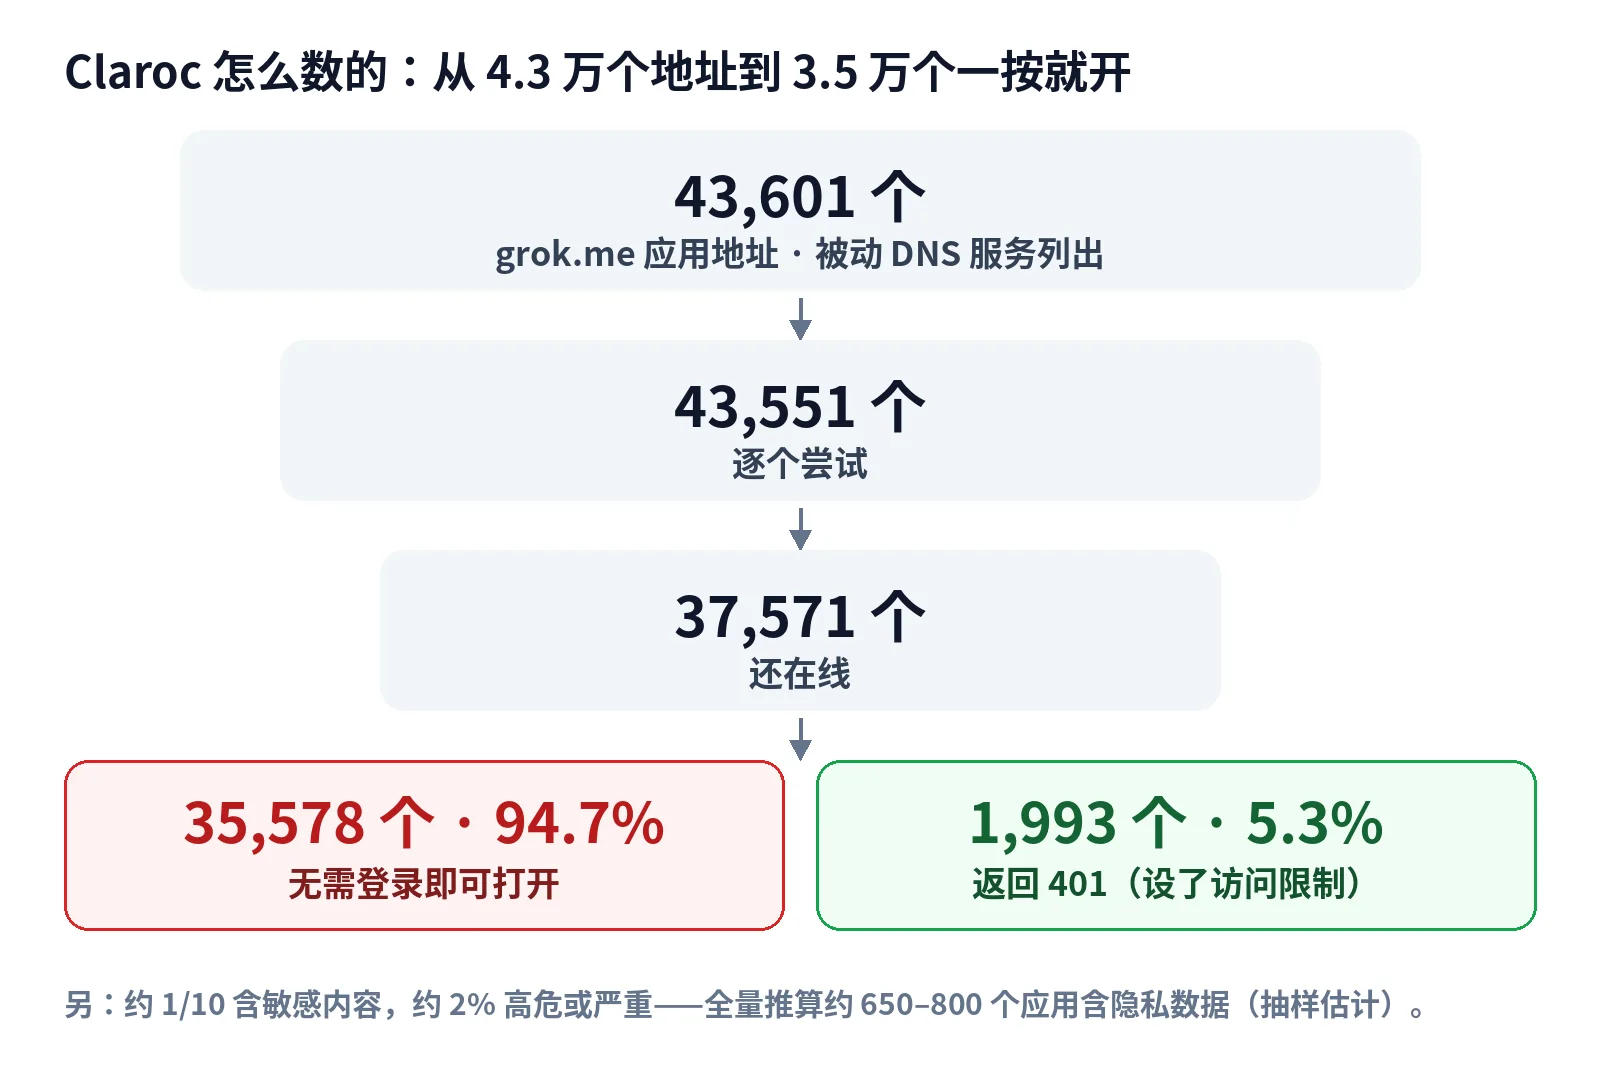
Claroc 的做法很直接:通过被动 DNS 列出 grok.me 下出现过的应用地址,一共 43,601 个;逐个试了 43,551 个,37,571 个还在线;其中 35,578 个无需登录就能打开,占 94.7%。只有 1,993 个返回 401(未授权)——真正设了"仅自己"或"受邀用户"的应用。
Claroc 只打开每个应用首页一次,全程没登录,没提交表单、没调服务端接口,也没用看到的密码或密钥。
大多数被打开的应用确实无害:游戏、落地页、计算器。但 Claroc 抽样估算,约十分之一含有内部业务数据或个人数据,约 2% 可评为高危或严重——全量推算,约 650 到 800 个应用里有隐私数据(抽样外推的估计值,非逐个确认)。
里面有什么:从体检结果到明文密码
Claroc 列了人工确认的案例(未点名):医院集团的员工活动应用,带 3,500 多名员工的可搜索花名册;一份单个病人的 ICU 简报(化验、影像、呼吸机状态);邮轮公司的厨房检查清单,列着船员全名和工号;消防部门的实时值班表,含姓名、警号和值班时间;卡车公司的司机招聘名单(1,000 多人,法定姓名和个人邮箱);承包商的员工考勤表,浏览器代码里塞着 18 个账号的明文密码,包括管理员。
Ars 的抽样还包括:秘鲁建筑公司的职业健康看板(3,784 名工人体检结果)、特斯拉服务中心记分卡(22 名技师的生产率与奖金)、美国海军后勤合同的人员花名册(108 人)。除 SpaceXSI 外,还有 30 家可识别机构的内部数据躺在公开应用里,26 家员工超千人、6 家财富 500 强。
自家也中招:24 个 SpaceXSI 应用
最有讽刺意味的是 SpaceXSI 自己:24 个由它和 X 员工搭建的公开应用里,有标密的新企业销售入职计划、覆盖 594 个客户的销售版图、8 份广告提案(其一标密,给美国联邦机构)、4 个实时广告主账号看板、7 份投放报告。24 个里只有一个要求输入密码。
时间线:Claroc 11 月 8 日(周日)就通知了 SpaceXSI,没有回应;之后有人在 X 上 @ 了马斯克和 Grok 负责人 Matt Palmer;Ars 问询后几小时内,SpaceXSI 开始下掉这 24 个链接,到报道发布时全部返回"应用不存在"。但其他用户的应用当时还都在线。
为什么"随机链接"一点都不随机
Grok Build 的分享机制听起来很合理:每个应用分一个由随机单词组成的地址,比如 cinder-crane-sand-frost.grok.me,只有知道完整地址的人才能打开。Claroc 发现地址由四个随机单词组成;Ars 指出,哪怕三词短语也有约 38 位熵,靠猜是不现实的。
问题不在随机性够不够,而在随机性放在了哪里:随机部分是子域名,也就是主机名本身。任何人第一次打开应用,设备都要向 DNS 解析器查询这个名字,而被动 DNS 服务会把查询记下来做成商业索引。Claroc 的原话是:目标用户第一次用这个链接,"名字就进了商业索引"。从那一刻起,没人需要猜——查索引就能把 4.3 万个地址全列出来。
Claude、ChatGPT、Gemini 的分享对话把秘密放在路径里,共用一个主机名,DNS 看不到它。但路径也不是隐私:2025 年 8 月,超过 37 万条 Grok 分享对话就因能被搜索引擎索引而曝光。Grok、ChatGPT、Lovable、Replit 等都给每个应用分配独立主机名。
有意思的是,ChatGPT 也用独立主机名,但默认是"仅自己"。Claroc 的结论是:"剩下的就看默认值了。"
Claroc 在报告里写得很直白:"AI 应用构建器把发布变成了几次点击,而'谁能看到'这个问题的默认答案是所有人。"长链接不是访问控制,能挡住陌生人的只有明确拒绝陌生人的访问设置,再加真正校验身份的登录。
各方说法:默认到底是不是公开
SpaceXSI 的回应和 Claroc 的测试对不上。SpaceXSI 说,Grok 应用在创建者选择分享前一直是私有的,员工账号默认"仅自己";被它收购的 Cursor 的代表也对 Ars 说,应用"默认就是私有的,除非创建者选择分享,否则什么都不会公开"。
Claroc 的测试结论不同:在它用的付费账号里,"知道链接的任何人"是预先选中的。Ars 写道,这"与那位代表的说法相矛盾"。而 SpaceXSI 给员工用的"仅自己"默认也没保住自家数据——员工还是做出了 24 个公开应用。
Claroc 还做了两个带假数据的对照实验:没配登录的通讯录,陌生人可以直接加行;配了"用 Google 继续"的客户名单,代码先把登录者加进团队再校验身份,从未被邀请的 Google 账号也能看、改、删。切到"仅自己"后,陌生人访问就返回 401。正确的设置存在,只是不是默认,也没人提示搭建者去用。
这不是第一次:今年已经是第二起
今年这已是第二起。7 月,研究者发现 Grok Build 的命令行工具会把用户整个代码仓库——含 Git 历史和已提交的密钥——上传到一个 Google Cloud Storage 存储桶。8 天前(11 月 3 日),Lovable 也曝出数据暴露,原因是数据库访问规则配错。Claroc 把这类页面叫做 GhostShares:上个月是 Meta 的 Muse,这次是 Grok Build。机制不同,模式相同:AI 应用构建器让非工程师几分钟就把真实数据放到公开地址后,默认值决定了有没有人检查谁能读。一家企业已经数出了 500 个 AI 搭建的应用。
教训不是"别用 AI 写应用",而是三条检查:带真实数据的应用,访问设置必须是"仅自己"或"受邀用户";在无痕窗口退出登录点一遍自己的链接,陌生人应看到报错页(正确配置返回 401);搜一遍浏览器下载的脚本文件,里面不应有密码、API 密钥和 token。取消发布一个 grok.me 应用只需几秒。
小杜点评
最值得记的不是 35,578 这个数字,而是默认值设计问题:工具把"公开"做成默认、把"私有"藏在三选一的下拉菜单里,等于把安全责任转嫁给了最不可能意识到风险的人——用自然语言搭内部工具的业务同事。工程师搭服务时默认拒绝、显式放行是刻进习惯里的;但当发布变成"点一下 Publish",这个习惯就被产品流程绕过去了。
第二是关于"随机"的误解。38 位熵的子域名确实猜不出来,但随机性一旦放在 DNS 看得见的位置,保密性就从密码学问题退化成索引问题。秘密放路径还是放主机名,是架构评审里必须回答的题。
最后是自查。用过这类工具搭带真实数据的东西,今天就检查一遍发布设置和登录逻辑。重点不是你的应用有没有被报告点名——Claroc 只抽样了能确认的部分——而是只要它曾经是"知道链接的任何人",就默认它已经被读过。内部数据上公网,从来不是"会不会被发现",而是"什么时候被发现"。
参考来源
- Claroc Research:《Grok Apps Exposed xAI Secrets and Private Data》(GhostShares 2),2026 年 11 月 10 日 — https://blog.claroc.io/ghostshares-grok-build-apps/
- Ars Technica(Dan Goodin):《Grok Build coding agent leaks oodles of confidential info, some belonging to SpaceXSI》,2026 年 11 月 10 日
- iFynx:《Grok Build Security: Why 35,000 Grok Apps Were Exposed》 — https://ifynx.com/blog/grok-build-apps-exposed-ghostshares-claroc-ai-app-builder-security-checklist-gulf-egypt/
- Pivot News:《Grok Build share links left 35,000 apps public, security researchers say》 — https://pivotnews.ai/five/grok-build-share-links-left-35-000-apps-public-security
- Undercode News:《GhostShares: 35,578 Grok-Built Applications Exposed Without Authentication》 — https://undercodenews.com/ghostshares-35578-grok-built-applications-exposed-without-authentication-raising-concerns-over-private-business-and-personal-data-video/
- AI Agent News:《Grok Build share links expose thousands of apps' confidential data》 — https://aiagentnews.io/stories/grok-build-share-links-expose-thousands-of-apps-confidential-data