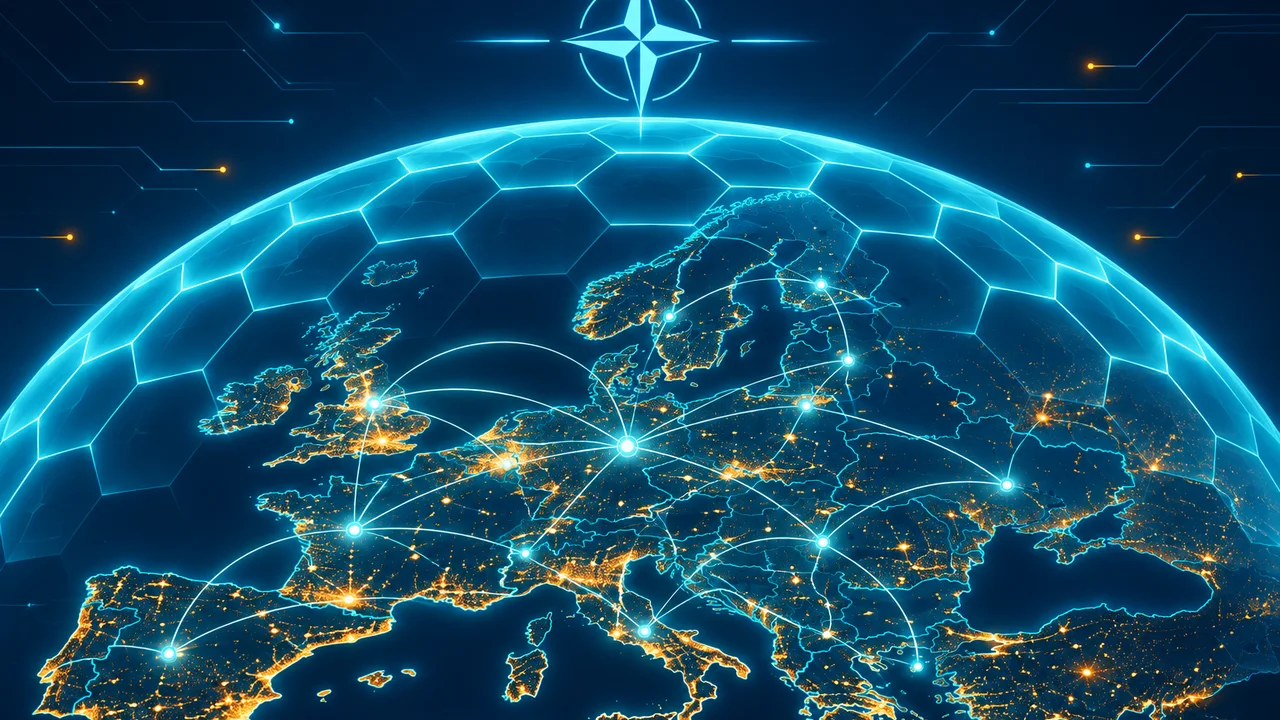
OpenAI 今天(2026 年 11 月 17 日)公布了它和北约在网络防御上的合作细节:北约通信与信息局(NCIA)已经把 OpenAI 的网络安全模型 Daybreak 用进了盟军网络的日常防守里,每月跑过的 token 量最高达到 3000 亿。这不是一次演习演示,也不是签个意向书——按 OpenAI 的说法,这是前沿模型第一次以这个量级、这个深度进入政府级网络防御的实战流程。
为什么值得算法工程师关注?因为这件事把「AI 安全」从论文和演示里拽了出来,变成了一个可以量化的工程问题:模型每天要审多少代码、查多少可疑活动、验证多少漏洞、产出多少能直接合入的补丁。3000 亿 token 这个数字本身,就是答案的一部分。
Daybreak 是什么
Daybreak 是 OpenAI 今年推出的网络安全方向的产品线,面向的是「受信任的防守方」——各国政府和国家网络机构里做授权安全工作的人。它的工作清单很具体:审查软件、调查可疑活动、验证漏洞、开发并测试修复方案。更进阶的 Daybreak Red 还支持授权渗透测试、漏洞研究和利用验证。
换句话说,Daybreak 不是一个聊天机器人,而是一套给防守方用的工作台。OpenAI 在 9 月还宣布拿出 10 亿美元补贴额度,帮助资源有限、但守着关键服务的机构用上这套能力(倡议名叫「Patch the Planet」)。
理解 Daybreak 的关键是「授权」二字。同样的模型能力,用在防守方手里是审代码、找漏洞;落到攻击者手里就是另一回事。OpenAI 把准入做成了一道门:只给经过审核的政府和机构防守团队。这道门怎么守、守不守得住,是整个合作里最值得盯着看的部分。
北约的 3000 亿 token 花在哪
合作的另一头是北约通信与信息局 NCIA,负责北约核心机构的网络运行和安全。OpenAI 披露,北约每月通过这项合作使用的原始输入输出 token 最高达到 3000 亿。3000 亿 token 是什么概念?按一次代码审查动辄几万到几十万 token 算,这相当于每月对海量代码库、日志和告警做持续不断的机器阅读——不是抽查,是流水线。
NCIA 总经理 Dylan Browne 的评价很直白:AI 模型「加速了漏洞发现,以机器速度发现新出现的威胁」。他还提到,随着规模扩大,北约会更深入地理解 token 消耗和使用模式背后的经济账——政府客户也在算性价比,要看每个 token 换回多少真实的安全收益。
OpenAI 国家安全政策负责人 Sasha Baker 说:「保卫我们民主制度的人,应该拥有最先进的技术。」放在 3000 亿 token 的量级后面,这话其实是个采购逻辑:前沿模型正在变成政府网络防御的标准配置,而不是可选项。
成绩单:ENISA、波兰和乌克兰
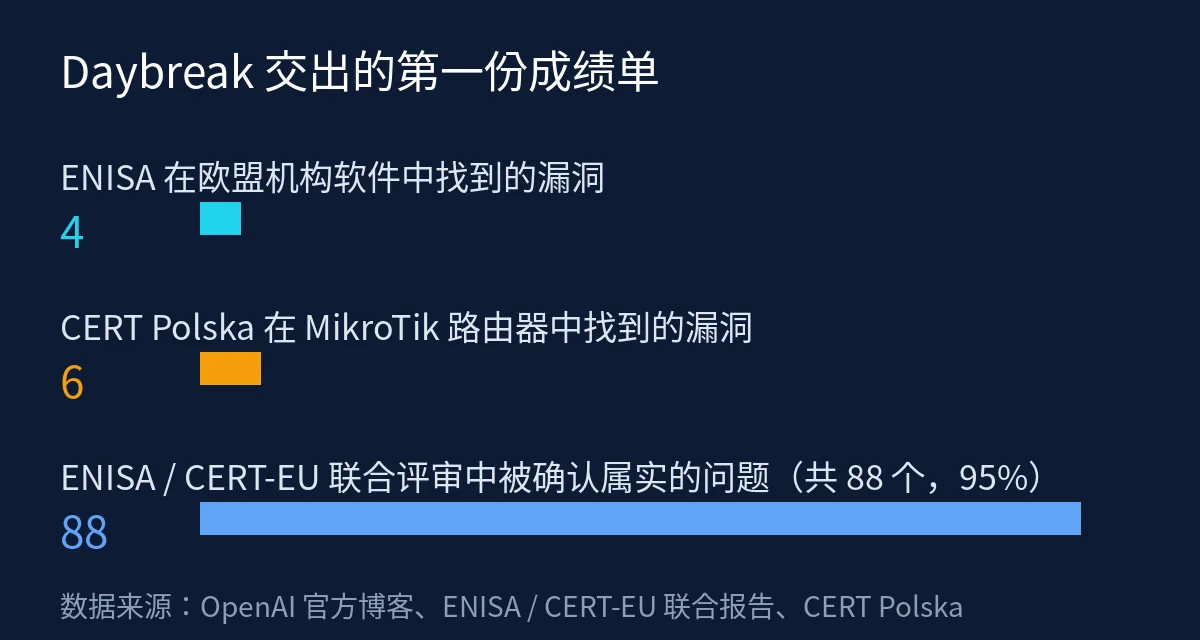
比合作规模更有说服力的,是已经落地的结果。OpenAI 这篇博客列了三组数字,都来自盟友机构的实际工作:
欧盟网络安全局 ENISA 用这些模型在欧盟机构使用的软件里找出了 4 个漏洞,修复已经全部发布。ENISA 和 CERT-EU 在 11 月还联合发布报告:用包括 Daybreak 在内的前沿模型和 Codex 安全插件评审了 27 个软件项目,88 个潜在问题里 95% 经维护者确认属实。95% 这个数字很关键——AI 的误报率被控制在了可接受的范围,人才愿意把它的输出当成工作输入,而不是噪音。
波兰 CERT Polska 的案例更硬核。今年 7 月,CERT Polska 的研究员 Sławomir Rozbicki 用 GPT-5.5-cyber 和 GPT-5.6-sol 在隔离实验室里系统性地搜寻漏洞,最终在 MikroTik RouterOS 里找出了 6 个漏洞,其中两个组合起来可以在无需认证的情况下拿到路由器的完整控制权——这条攻击链被命名为「MikroTrick」。MikroTik 在 9 月 3 日发布了修复版本,CERT Polska 从 9 月 2 日起就观测到了针对暴露 SSH 的路由器的真实攻击,美国 CISA 也在 9 月 10 日把其中两个漏洞列入了已知被利用漏洞目录。CERT Polska 强调了分工:模型加速搜索,实验室设计和每条发现的真机验证、误报排除都由研究员亲手做。
乌克兰数字化转型部 正在用 Daybreak 加强民用基础设施的网络防御,帮乌克兰团队更快地发现软件漏洞、开发和测试修复方案。背景是持续不断的网络攻击,防守的对象是水电、通信这些老百姓每天离不开的服务。
除此之外,法国国家网络安全局(ANSSI)、德国和波兰的国家网络机构也已经接入了 Daybreak。名单还在变长。
演习场上的 AI Agent:Crossed Swords 2026
如果说上面的成绩单是「AI 帮人找漏洞」,那今年的北约 Crossed Swords 演习就是「AI 直接上场当操作员」。
Crossed Swords 是北约合作网络防御卓越中心(CCDCOE)一年一度的演习,今年 11 月 2 日到 6 日在爱沙尼亚塔林举行,250 多名参与者来自 40 多个国家。2026 年的演习第一次开了一个新训练流:参与者要在 Daybreak 搭建的技术环境里,亲手构建、部署和评估用于网络行动的 AI Agent,并和 Agent 并肩担任操作员,重点是保持人类监督。
演习组织方早就表过态:没有建立起这些系统独立授权军事攻击、或在没有人类批准的情况下选择目标的机制。Agent 可以提议、可以执行、可以加速,但开火的决定权还在人手里。怎么在 Agent 自主行动和人类监督之间划线,本身就是 Crossed Swords 要练的东西。
对做 Agent 的工程师来说,这场演习是个很有意思的信号:Agent 的下一个大考场可能不在客服和写代码,而在有真实对抗、真实后果、且容错率极低的场景里。
对算法工程师意味着什么
这件事离日常开发并不远,至少有三点可以直接对照着看:
第一,漏洞发现正在变成「模型 + 人类验证」的流水线。ENISA 的 95% 确认率说明,这个领域已经过了「模型能不能找到漏洞」的阶段,进入了「怎么把误报压到人愿意用的程度」的阶段。做安全工具的同学,衡量标准正在从检出率变成「每一条告警的人工验证成本」。
第二,政府正在成为前沿模型的大客户。北约每月 3000 亿 token、OpenAI 10 亿美元补贴,这些数字背后是一个新市场:政府网络防御。它的采购逻辑和互联网公司不一样——更看重可审计、可解释、可控制,而不是单纯跑分。对模型厂商来说,这意味着合规、部署方式和成本结构都要重新设计。
第三,Agent 的「人类监督」正在变成硬需求。Crossed Swords 把「人在回路」写进演习科目,说明这不是一句口号,而是要落到操作流程和系统设计里的约束。做 Agent 编排、工具调用和权限控制的工程师,接下来会越来越多地遇到这类需求:Agent 能做什么、不能做什么、每一步留什么审计痕迹。
小杜点评
OpenAI 这篇博客最值得看的不是 3000 亿 token 这个数字,而是它背后的转变:AI 网络安全正在从「演示找漏洞」变成「每天处理 3000 亿 token 的日常工作」。ENISA 的 95% 确认率和 MikroTrick 的实战验证说明,这套打法已经能产出真实的安全收益,而不是停留在 PPT 上。
但也要冷静一点:博客里的数据都是 OpenAI 自己披露的,样本都不大;Daybreak 的准入门槛、模型能力的边界、「人类监督」怎么落地,博客都没细说。真正的考验在后面:当攻击方也用上同级别的模型,防守方的流水线能不能跟上节奏——那才是这场竞赛的下半场。
参考来源
- OpenAI 官方博客:Strengthening NATO and allied cyber defenses with AI,https://openai.com/index/strengthening-nato-allied-cyber-defences-ai
- CERT Polska:Critical vulnerabilities in MikroTik RouterOS are being actively exploited,https://cert.pl/en/posts/2026/09/vulnerabilities-in-mikrotik-routeros-actively-exploited/
- NATO CCDCOE Crossed Swords 2026 演习报道,https://militaryai.ai/crossed-swords-cyber-exercise-ai-agents/
- Gizmodo:OpenAI Wants to 'Patch the Planet' (With Its Own AI),https://gizmodo.com/openai-wants-to-patch-the-planet-with-its-own-ai-2000829119